Domain autodiagtool.de kaufen?
Wir ziehen mit dem Projekt
autodiagtool.de um.
Sind Sie am Kauf der Domain
autodiagtool.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain autodiagtool.de kaufen?
Was sind Signalwörter für Conditional 1 und Conditional 2?
Signalwörter für Conditional 1 sind zum Beispiel "if", "when" und "unless". Sie zeigen an, dass eine Bedingung erfüllt werden muss, um eine bestimmte Handlung auszulösen. Signalwörter für Conditional 2 sind zum Beispiel "would", "could" und "might". Sie zeigen an, dass eine hypothetische Bedingung in der Vergangenheit erfüllt werden müsste, um eine bestimmte Handlung auszulösen. **
Wann wird Conditional 1 verwendet?
Wann wird Conditional 1 verwendet? **
Ähnliche Suchbegriffe für Household-Vulnerability-and-Conditional
Top-Angebote
Produkte zum Begriff Household-Vulnerability-and-Conditional:
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
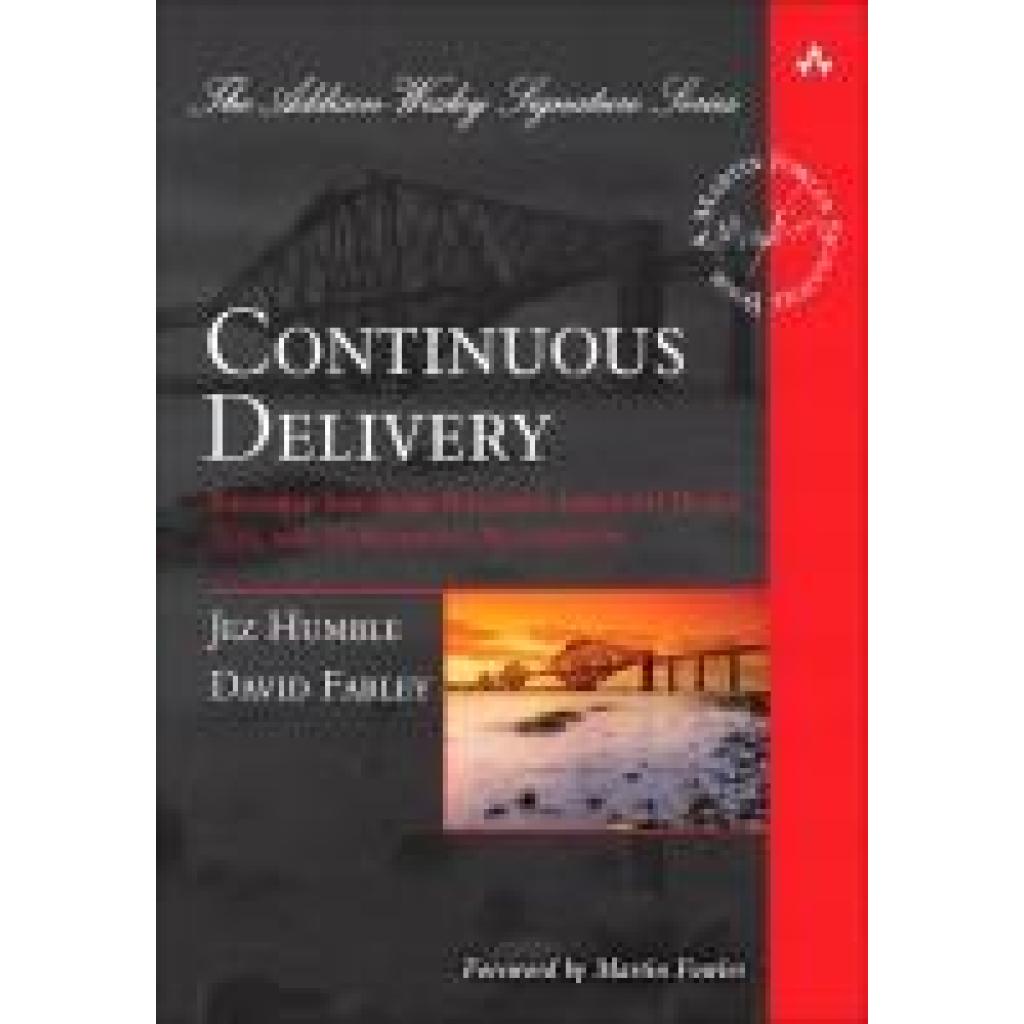
Humble, Jez: Continuous Delivery: Reliable Software Releases through Build, Test, and Deployment AutomationContinuous Delivery: Reliable Software Releases through Build, Test, and Deployment Automation , Winner of the 2011 Jolt Excellence Award ! Getting software released to users is often a painful, risky, and time-consuming process.This groundbreaking new book sets out the principles and technical practices that enable rapid, incremental delivery of high quality, valuable new functionality to users. Through automation of the build, deployment, and testing process, and improved collaboration between developers, testers, and operations, delivery teams can get changes released in a matter of hours-sometimes even minutes-no matter what the size of a project or the complexity of its code base. Jez Humble and David Farley begin by presenting the foundations of a rapid, reliable, low-risk delivery process. Next, they introduce the "deployment pipeline," an automated process for managing all changes, from check-in to release. Finally, they discuss the "ecosystem" needed to support continuous delivery, from infrastructure, data and configuration management to governance. The authors introduce state-of-the-art techniques, including automated infrastructure management and data migration, and the use of virtualization. For each, they review key issues, identify best practices, and demonstrate how to mitigate risks. Coverage includes Automating all facets of building, integrating, testing, and deploying software Implementing deployment pipelines at team and organizational levels Improving collaboration between developers, testers, and operations Developing features incrementally on large and distributed teams Implementing an effective configuration management strategy Automating acceptance testing, from analysis to implementation Testing capacity and other non-functional requirements Implementing continuous deployment and zero-downtime releases Managing infrastructure, data, components and dependencies Navigating risk management, compliance, and auditing Whether you're a developer, systems administrator, tester, or manager, this book will help your organization move from idea to release faster than ever-so you can deliver value to your business rapidly and reliably. , Federungsset > Sportfederung , Auflage: 1. Auflage, Erscheinungsjahr: 201007, Produktform: Leinen, Autoren: Humble, Jez~Farley, David, Auflage: 10001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 512, Abbildungen: Illustrations, Themenüberschrift: COMPUTERS / Programming / General~COMPUTERS / Software Development & Engineering / General, Fachschema: Computers - Languages / Programming, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: Pearson Professional, Warengruppe: HC/Programmiersprachen, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 237, Breite: 186, Höhe: 31, Gewicht: 1035, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 16292549,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz52,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wann benutze ich Conditional 1?
Conditional 1 wird verwendet, um über mögliche zukünftige Handlungen oder Ereignisse zu sprechen, die wahrscheinlich eintreten werden. Es wird benutzt, wenn die Bedingung für das Eintreten der Handlung als realistisch oder möglich angesehen wird. Zum Beispiel: "Wenn es regnet, werde ich meinen Regenschirm mitnehmen." Es wird auch verwendet, um Ratschläge oder Empfehlungen zu geben, wie in dem Satz: "Wenn du früh aufstehst, wirst du den Sonnenaufgang sehen." In der Conditional 1-Struktur wird der Satz mit "if" eingeleitet, gefolgt von der Gegenwartsform des Verbs im Hauptsatz. **
-
Wie wird das Conditional 1 gebildet?
Das Conditional 1 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Es wird verwendet, um über mögliche Handlungen oder Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Die Bedingung wird mit "if" eingeleitet. Zum Beispiel: "If it rains, I would bring an umbrella." Das Conditional 1 wird auch verwendet, um höfliche Bitten oder Vorschläge auszudrücken. **
-
Wie wird das Conditional 3 gebildet?
Das Conditional 3 wird im Englischen gebildet, indem man das Hilfsverb "would have" verwendet, gefolgt von dem Past Participle des Verbs. Es wird verwendet, um über eine hypothetische Handlung in der Vergangenheit zu sprechen, die nicht eingetreten ist. Zum Beispiel: "If I had studied harder, I would have passed the exam." In dieser Konstruktion wird die Bedingung im Past Perfect und das Ergebnis im Conditional Perfect ausgedrückt. Es wird oft verwendet, um Bedauern oder Reue über vergangene Handlungen auszudrücken. **
-
Wie wird das Conditional 2 gebildet?
Das Conditional 2 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Zum Beispiel: "If I had more time, I would travel around the world." Hier wird die Vergangenheitsform des Hilfsverbs "had" mit der Grundform des Verbs "travel" kombiniert. Das Conditional 2 wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen, die unwahrscheinlich oder unrealistisch sind. Es drückt eine Bedingung aus, die nicht erfüllt ist oder nicht erfüllt werden kann. Das Conditional 2 wird oft in Kombination mit Bedingungssätzen verwendet, die mit "if" eingeleitet werden. **
Zu welchem Conditional Clause gehört das Wetter?
Das Wetter gehört zum Conditional Clause Typ 1, da es sich um eine reale Bedingung handelt, die in der Zukunft eintreten kann. Beispiel: Wenn es regnet, werde ich einen Regenschirm mitnehmen. **
Wie unterscheidet man den Conditional 1 und 2?
Der Conditional 1 wird verwendet, um über wahrscheinliche oder mögliche Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Er wird mit dem Präsens im Hauptsatz und dem Futur im Nebensatz gebildet. Der Conditional 2 hingegen wird verwendet, um über unrealistische oder unwahrscheinliche Ereignisse in der Gegenwart oder Zukunft zu sprechen, die von einer Bedingung abhängen. Er wird mit dem Präteritum im Hauptsatz und dem Konditional im Nebensatz gebildet. Insgesamt ist der Conditional 1 also realistischer und wahrscheinlicher als der Conditional 2. **
Top-Angebote
Produkte zum Begriff Household-Vulnerability-and-Conditional:
-
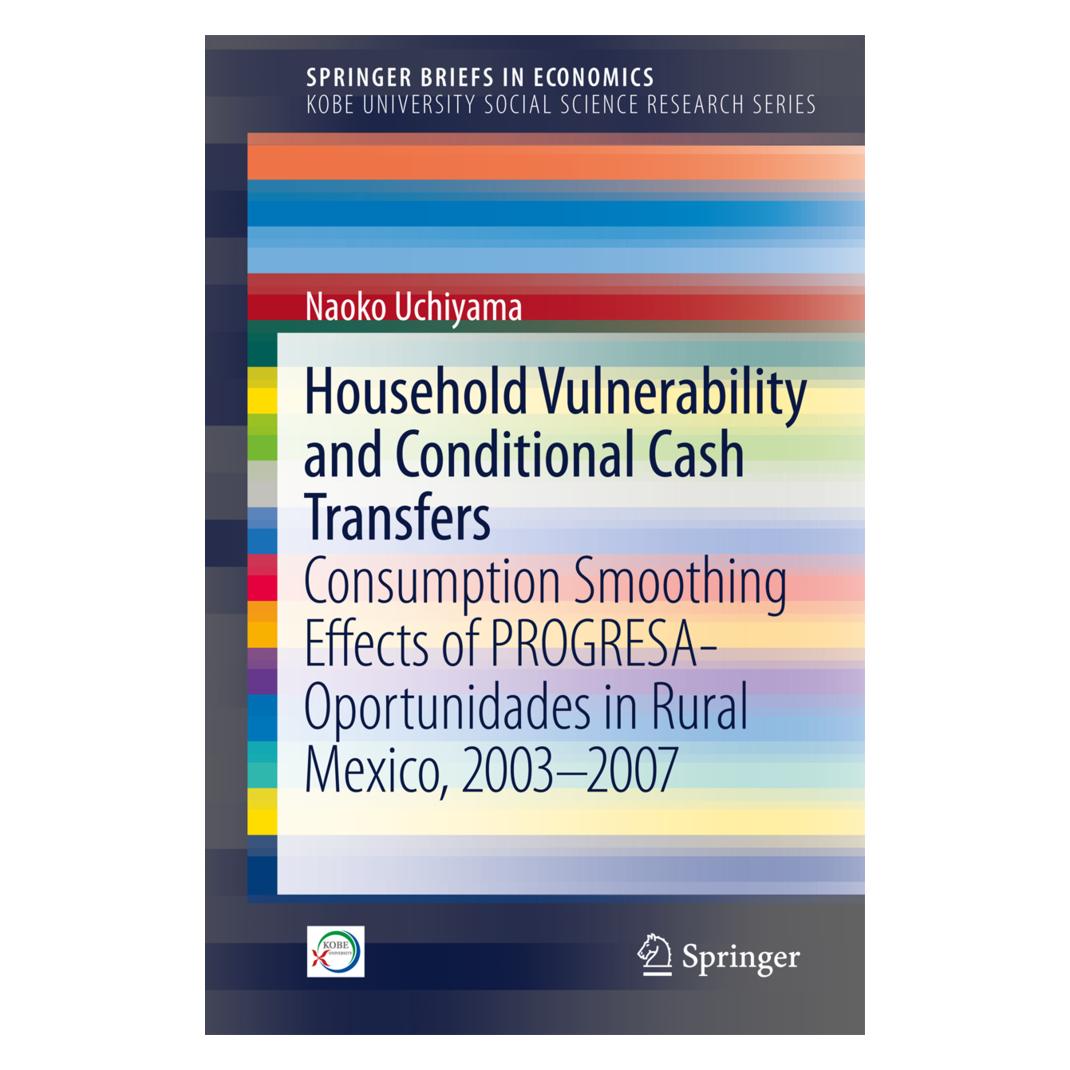
Household Vulnerability and Conditional Cash Transfers, Fachbücher von Naoko UchiyamaDas Buch "Household Vulnerability and Conditional Cash Transfers" bietet eine umfassende empirische Analyse der Verwundbarkeit armer Haushalte in ländlichen Gebieten Mexikos sowie der Auswirkungen des bedingten Geldtransferprogramms PROGRESA-Oportunidades. Es nutzt Daten aus den Jahren 2003 bis 2007 und beleuchtet die Veränderungen in der Armutsentwicklung, insbesondere nach 2006, als sich die Armutsrate unerwartet umkehrte. Der Autor, Naoko Uchiyama, wendet verschiedene Methodologien an, um verwundbare Haushalte zu definieren und diskutiert die vielschichtigen Dimensionen der Verwundbarkeit aus unterschiedlichen Perspektiven. Die empirischen Studien im Buch zeigen, dass PROGRESA-Oportunidades eine gewisse Rolle bei der Minderung der Verwundbarkeit spielt, jedoch nur teilweise zur Armutsreduktion beitragen konnte. Der Autor schlussfolgert, dass eine mögliche Einschränkung des Programms in der übermässigen Fokussierung auf die Angebotsseite des Arbeitsmarktes liegt, was die Notwendigkeit zusätzlicher Politiken zur Schaffung von Beschäftigungsmöglichkeiten für Jugendliche unterstreicht.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Humble, Jez: Continuous Delivery: Reliable Software Releases through Build, Test, and Deployment AutomationContinuous Delivery: Reliable Software Releases through Build, Test, and Deployment Automation , Winner of the 2011 Jolt Excellence Award ! Getting software released to users is often a painful, risky, and time-consuming process.This groundbreaking new book sets out the principles and technical practices that enable rapid, incremental delivery of high quality, valuable new functionality to users. Through automation of the build, deployment, and testing process, and improved collaboration between developers, testers, and operations, delivery teams can get changes released in a matter of hours-sometimes even minutes-no matter what the size of a project or the complexity of its code base. Jez Humble and David Farley begin by presenting the foundations of a rapid, reliable, low-risk delivery process. Next, they introduce the "deployment pipeline," an automated process for managing all changes, from check-in to release. Finally, they discuss the "ecosystem" needed to support continuous delivery, from infrastructure, data and configuration management to governance. The authors introduce state-of-the-art techniques, including automated infrastructure management and data migration, and the use of virtualization. For each, they review key issues, identify best practices, and demonstrate how to mitigate risks. Coverage includes Automating all facets of building, integrating, testing, and deploying software Implementing deployment pipelines at team and organizational levels Improving collaboration between developers, testers, and operations Developing features incrementally on large and distributed teams Implementing an effective configuration management strategy Automating acceptance testing, from analysis to implementation Testing capacity and other non-functional requirements Implementing continuous deployment and zero-downtime releases Managing infrastructure, data, components and dependencies Navigating risk management, compliance, and auditing Whether you're a developer, systems administrator, tester, or manager, this book will help your organization move from idea to release faster than ever-so you can deliver value to your business rapidly and reliably. , Federungsset > Sportfederung , Auflage: 1. Auflage, Erscheinungsjahr: 201007, Produktform: Leinen, Autoren: Humble, Jez~Farley, David, Auflage: 10001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 512, Abbildungen: Illustrations, Themenüberschrift: COMPUTERS / Programming / General~COMPUTERS / Software Development & Engineering / General, Fachschema: Computers - Languages / Programming, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: Pearson Professional, Warengruppe: HC/Programmiersprachen, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 237, Breite: 186, Höhe: 31, Gewicht: 1035, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 16292549,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Signalwörter für Conditional 1 und Conditional 2?
Signalwörter für Conditional 1 sind zum Beispiel "if", "when" und "unless". Sie zeigen an, dass eine Bedingung erfüllt werden muss, um eine bestimmte Handlung auszulösen. Signalwörter für Conditional 2 sind zum Beispiel "would", "could" und "might". Sie zeigen an, dass eine hypothetische Bedingung in der Vergangenheit erfüllt werden müsste, um eine bestimmte Handlung auszulösen. **
-
Wann wird Conditional 1 verwendet?
Wann wird Conditional 1 verwendet? **
-
Wann benutze ich Conditional 1?
Conditional 1 wird verwendet, um über mögliche zukünftige Handlungen oder Ereignisse zu sprechen, die wahrscheinlich eintreten werden. Es wird benutzt, wenn die Bedingung für das Eintreten der Handlung als realistisch oder möglich angesehen wird. Zum Beispiel: "Wenn es regnet, werde ich meinen Regenschirm mitnehmen." Es wird auch verwendet, um Ratschläge oder Empfehlungen zu geben, wie in dem Satz: "Wenn du früh aufstehst, wirst du den Sonnenaufgang sehen." In der Conditional 1-Struktur wird der Satz mit "if" eingeleitet, gefolgt von der Gegenwartsform des Verbs im Hauptsatz. **
-
Wie wird das Conditional 1 gebildet?
Das Conditional 1 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Es wird verwendet, um über mögliche Handlungen oder Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Die Bedingung wird mit "if" eingeleitet. Zum Beispiel: "If it rains, I would bring an umbrella." Das Conditional 1 wird auch verwendet, um höfliche Bitten oder Vorschläge auszudrücken. **
Ähnliche Suchbegriffe für Household-Vulnerability-and-Conditional
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz52,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz37,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird das Conditional 3 gebildet?
Das Conditional 3 wird im Englischen gebildet, indem man das Hilfsverb "would have" verwendet, gefolgt von dem Past Participle des Verbs. Es wird verwendet, um über eine hypothetische Handlung in der Vergangenheit zu sprechen, die nicht eingetreten ist. Zum Beispiel: "If I had studied harder, I would have passed the exam." In dieser Konstruktion wird die Bedingung im Past Perfect und das Ergebnis im Conditional Perfect ausgedrückt. Es wird oft verwendet, um Bedauern oder Reue über vergangene Handlungen auszudrücken. **
-
Wie wird das Conditional 2 gebildet?
Das Conditional 2 wird im Englischen gebildet, indem man das Hilfsverb "would" mit der Grundform des Verbs kombiniert. Zum Beispiel: "If I had more time, I would travel around the world." Hier wird die Vergangenheitsform des Hilfsverbs "had" mit der Grundform des Verbs "travel" kombiniert. Das Conditional 2 wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen, die unwahrscheinlich oder unrealistisch sind. Es drückt eine Bedingung aus, die nicht erfüllt ist oder nicht erfüllt werden kann. Das Conditional 2 wird oft in Kombination mit Bedingungssätzen verwendet, die mit "if" eingeleitet werden. **
-
Zu welchem Conditional Clause gehört das Wetter?
Das Wetter gehört zum Conditional Clause Typ 1, da es sich um eine reale Bedingung handelt, die in der Zukunft eintreten kann. Beispiel: Wenn es regnet, werde ich einen Regenschirm mitnehmen. **
-
Wie unterscheidet man den Conditional 1 und 2?
Der Conditional 1 wird verwendet, um über wahrscheinliche oder mögliche Ereignisse in der Zukunft zu sprechen, die von einer Bedingung abhängen. Er wird mit dem Präsens im Hauptsatz und dem Futur im Nebensatz gebildet. Der Conditional 2 hingegen wird verwendet, um über unrealistische oder unwahrscheinliche Ereignisse in der Gegenwart oder Zukunft zu sprechen, die von einer Bedingung abhängen. Er wird mit dem Präteritum im Hauptsatz und dem Konditional im Nebensatz gebildet. Insgesamt ist der Conditional 1 also realistischer und wahrscheinlicher als der Conditional 2. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.